CAPTCHA स्कैम से खाली हो सकता है बैंक अकाउंट, इंटरनेट चलाते समय भूलकर भी न करें ये गलती

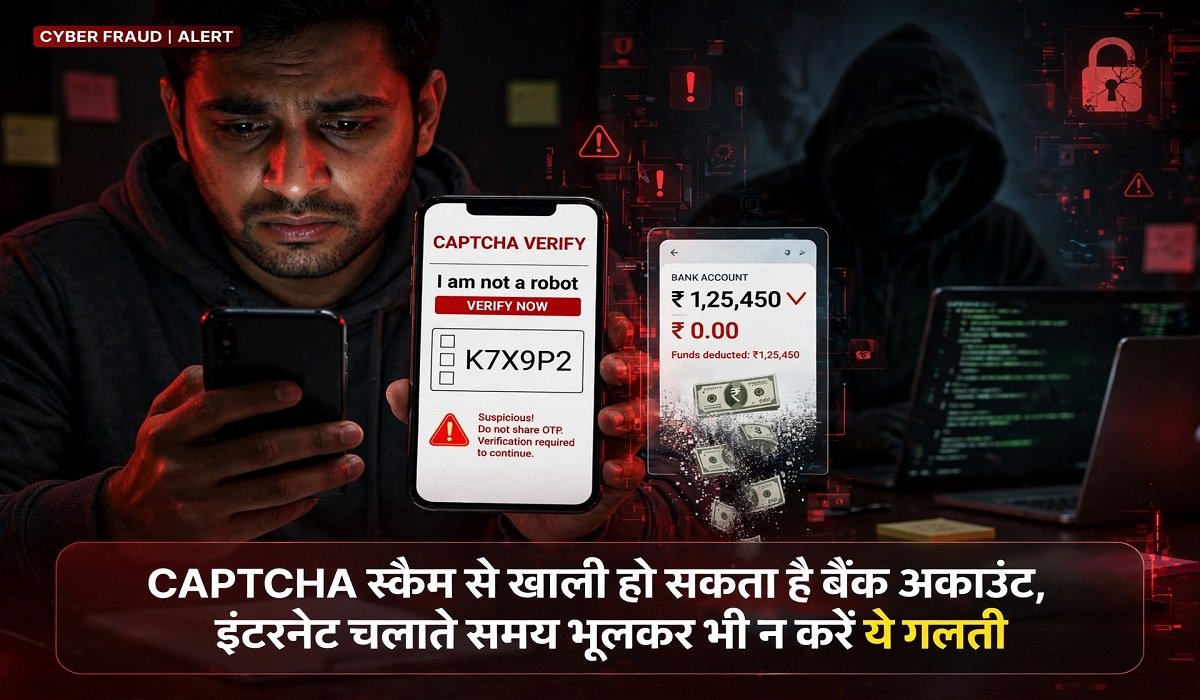
टेक्नोलॉजी डेस्क। साइबर अपराधी लोगों को ठगने के लिए लगातार नए तरीके अपना रहे हैं। अब इंटरनेट यूजर्स को निशाना बनाने के लिए फर्जी CAPTCHA वेरिफिकेशन पेजों का इस्तेमाल किया जा रहा है। इस साइबर धोखाधड़ी को ‘क्लिकफिक्स’ (ClickFix) नाम दिया गया है। इसमें यूजर्स को असली CAPTCHA जैसा दिखने वाला पेज दिखाकर कुछ ऐसे निर्देश दिए जाते हैं, जिनका पालन करते ही उनके कंप्यूटर में खतरनाक मैलवेयर इंस्टॉल हो सकता है। इसके जरिए साइबर अपराधी निजी जानकारी, पासवर्ड और बैंकिंग से जुड़ा डेटा चुरा सकते हैं। ऐसे में इंटरनेट इस्तेमाल करते समय सावधानी बरतना बेहद जरूरी है।
आंगनबाड़ी कार्यकर्ताओं के प्रदर्शन में अचानक मचा हड़कंप, देवी पूजा के बीच महिला को आई माता
क्या है CAPTCHA स्कैम और कैसे काम करता है?
आमतौर पर वेबसाइट पर CAPTCHA का इस्तेमाल यह जांचने के लिए किया जाता है कि वेबसाइट खोलने वाला व्यक्ति इंसान है या कोई ऑटोमेटेड प्रोग्राम। इसमें तस्वीरों की पहचान करने या दिए गए अक्षरों को टाइप करने जैसे विकल्प मिलते हैं।
लेकिन क्लिकफिक्स स्कैम में साइबर अपराधी इसी प्रक्रिया की नकल करते हैं। यूजर को किसी वेबसाइट पर नकली ‘ह्यूमन वेरिफिकेशन’ पेज दिखाई देता है। जैसे ही वह इस पर क्लिक करता है, उसे कुछ कीबोर्ड शॉर्टकट दबाने और कंप्यूटर में कमांड पेस्ट करने के निर्देश दिए जाते हैं। ये निर्देश सामान्य वेरिफिकेशन प्रक्रिया का हिस्सा नहीं होते, बल्कि यूजर को धोखा देने के लिए तैयार किए जाते हैं।
एक गलती से कंप्यूटर में इंस्टॉल हो सकता है मैलवेयर
इस स्कैम में फर्जी CAPTCHA पेज यूजर के क्लिपबोर्ड में एक खतरनाक कमांड कॉपी कर सकता है। इसके बाद यूजर को Windows + R दबाकर रन डायलॉग बॉक्स खोलने और Ctrl + V के जरिए कमांड पेस्ट करने के लिए कहा जाता है। आखिर में उसे कमांड चलाने के लिए कहा जाता है।
यूजर को लगता है कि वह केवल वेरिफिकेशन प्रक्रिया पूरी कर रहा है, लेकिन ऐसा करने पर कंप्यूटर में मैलिशियस कोड सक्रिय हो सकता है। यह कोड बिना जानकारी के खतरनाक सॉफ्टवेयर डाउनलोड और इंस्टॉल कर सकता है।
माइक्रोसॉफ्ट की सिक्योरिटी रिसर्च टीम ने 21 अगस्त 2025 को प्रकाशित अपने विश्लेषण में इस तरह के हमलों के बारे में जानकारी दी थी। इसके अनुसार, क्लिकफिक्स कैंपेन में फर्जी CAPTCHA पेज और ब्राउजर एरर मैसेज के जरिए लोगों को कंप्यूटर पर कमांड चलाने के लिए बहकाया जाता है। इस तरीके का इस्तेमाल लुम्मा स्टीलर जैसे मैलवेयर फैलाने में भी किया गया है।
मैलवेयर इंस्टॉल होने के बाद क्या खतरा है?
कंप्यूटर में मैलिशियस कोड सक्रिय होने के बाद यह हमलावरों के सर्वर से संपर्क कर अन्य खतरनाक फाइलें डाउनलोड कर सकता है। इसके जरिए यूजर के पासवर्ड, ब्राउजर में सेव की गई जानकारी और अन्य संवेदनशील डेटा तक पहुंच बनाई जा सकती है।
FBI, CISA, अमेरिकी स्वास्थ्य एवं मानव सेवा विभाग (HHS) और मल्टी-स्टेट इंफॉर्मेशन शेयरिंग एंड एनालिसिस सेंटर (MS-ISAC) की संयुक्त एडवाइजरी में भी इस तरह के साइबर हमलों का जिक्र किया गया है। जुलाई 2025 में जारी एडवाइजरी के मुताबिक, इंटरलॉक रैनसमवेयर से जुड़े हमलों में फर्जी CAPTCHA के जरिए लोगों को विंडोज रन डायलॉग बॉक्स से कमांड चलाने के लिए उकसाया गया।
यह धोखाधड़ी केवल CAPTCHA पेजों तक सीमित नहीं है। साइबर अपराधी ब्राउजर क्रैश मैसेज, डॉक्यूमेंट सर्विस और डिस्कॉर्ड जैसे प्लेटफॉर्म की नकल करके भी लोगों को अपने जाल में फंसा सकते हैं। इन पेजों को इस तरह तैयार किया जाता है कि वे देखने में बिल्कुल असली लगें।
क्लिकफिक्स स्कैम से बचने के लिए अपनाएं ये सावधानियां
- किसी भी अनजान वेबसाइट के निर्देश पर कंप्यूटर में कमांड कॉपी-पेस्ट करके रन न करें।
- CAPTCHA वेरिफिकेशन के नाम पर Windows Run, PowerShell या Terminal खोलने के लिए कहा जाए तो सतर्क हो जाएं।
- कंप्यूटर में एंटीवायरस और सिक्योरिटी सॉफ्टवेयर को अपडेट रखें।
- अनजान वेबसाइट पर दिखने वाले पॉप-अप और अचानक आने वाले ट्रबलशूटिंग निर्देशों पर भरोसा न करें।
- किसी भी संदिग्ध लिंक या फाइल को खोलने से बचें।
अगर आप गलती से ऐसे निर्देशों का पालन कर चुके हैं, तो प्रभावित कंप्यूटर का इंटरनेट कनेक्शन बंद कर दें और किसी साइबर सिक्योरिटी विशेषज्ञ की मदद से उसकी जांच करवाएं। साथ ही किसी सुरक्षित डिवाइस से अपने महत्वपूर्ण ईमेल और बैंकिंग खातों के पासवर्ड बदलें। यदि बैंकिंग से जुड़ी जानकारी साझा हुई है या संदिग्ध लेनदेन दिखाई देता है, तो तुरंत बैंक को सूचित करें।